TCP 转 TCP(闸外采集转第三方)
概述
提示(Info)
建议按“前置条件 -> 配置步骤 -> 验证与排障”的顺序执行,避免遗漏依赖项。
本手册用于指导“闸外二次转发”场景:闸内链路已完成数据上送,闸外采集器已收到数据后,再通过 TCP 通道转发到第三方平台。该场景不关注闸内采集配置,重点是闸外转发链路配置与验证
适用范围
- 闸外数据接入状态确认
- 第三方 TCP 通道配置
- 闸外转发配置(绑定采集 LAN 口与目标 TCP 通道)
- 数据验证与问题排查
前置条件
- 已完成以下任一前置场景,并确认闸外已采到数据:
- 已确认闸外采集口(如
eth1)在线,且有稳定输入流量。 - 已获取第三方平台接收参数:目标 IP、目标端口、认证策略(如有)。
- 已确认闸外采集器到第三方平台网络可达,策略已放通。
步骤一:确认闸外采集口已收到上游数据
建议在此使用流程图: 步骤流程。
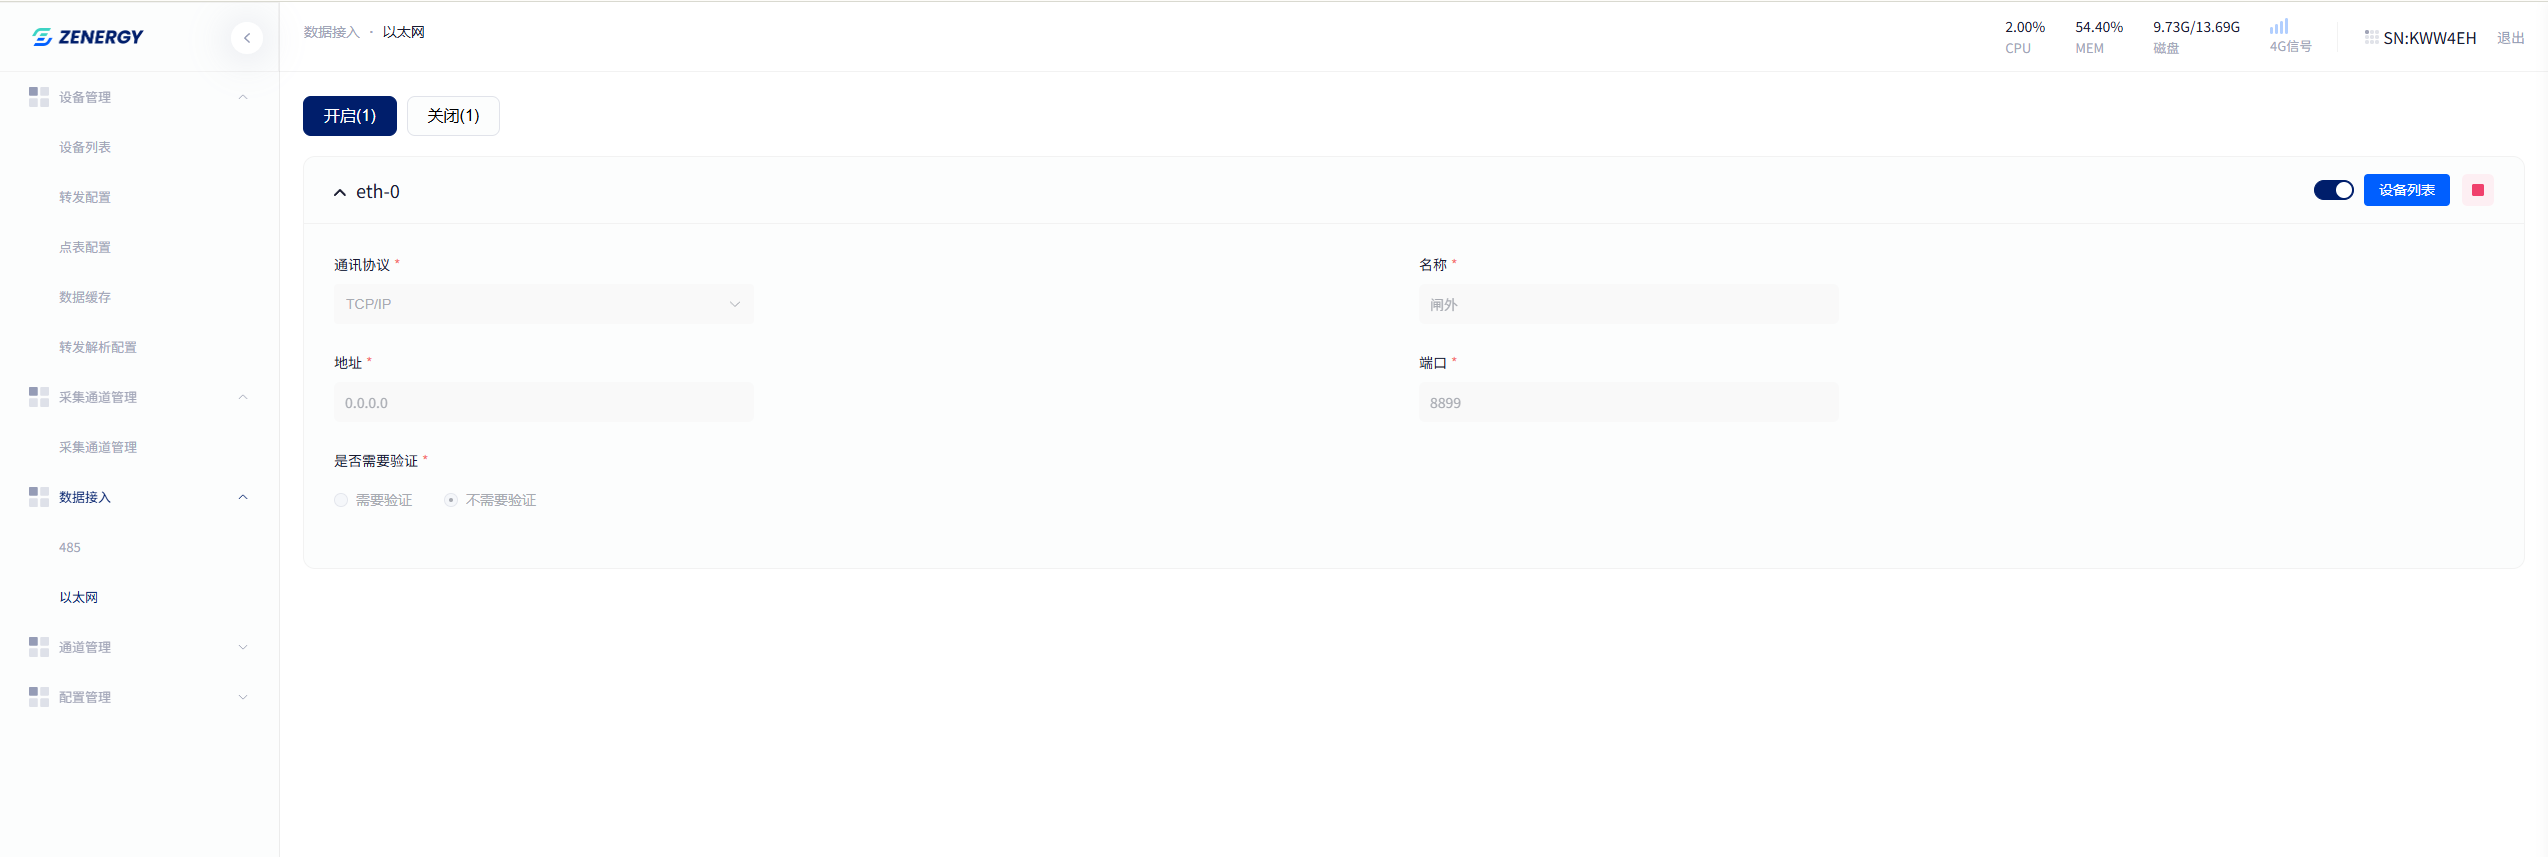
- 进入“数据接入 → 以太网”,定位用于接收闸内数据的 LAN 口(如
eth1)。 - 确认该采集口处于“开启/运行”状态。
- 核对是否有持续输入数据(通过状态、统计或实时流量变化确认)。
- 预期结果:闸外侧已有稳定输入数据,可作为二次转发来源。
- 原理说明:二次转发依赖闸外输入链路,若无输入则无法向第三方输出。
关键字段说明
- 采集 LAN 口:后续转发绑定时需选择同一端口(如
eth1)。 - 通道状态:必须为开启/运行。
- 输入流量:应持续变化,避免“空转发”。
步骤二:配置第三方 TCP 通道
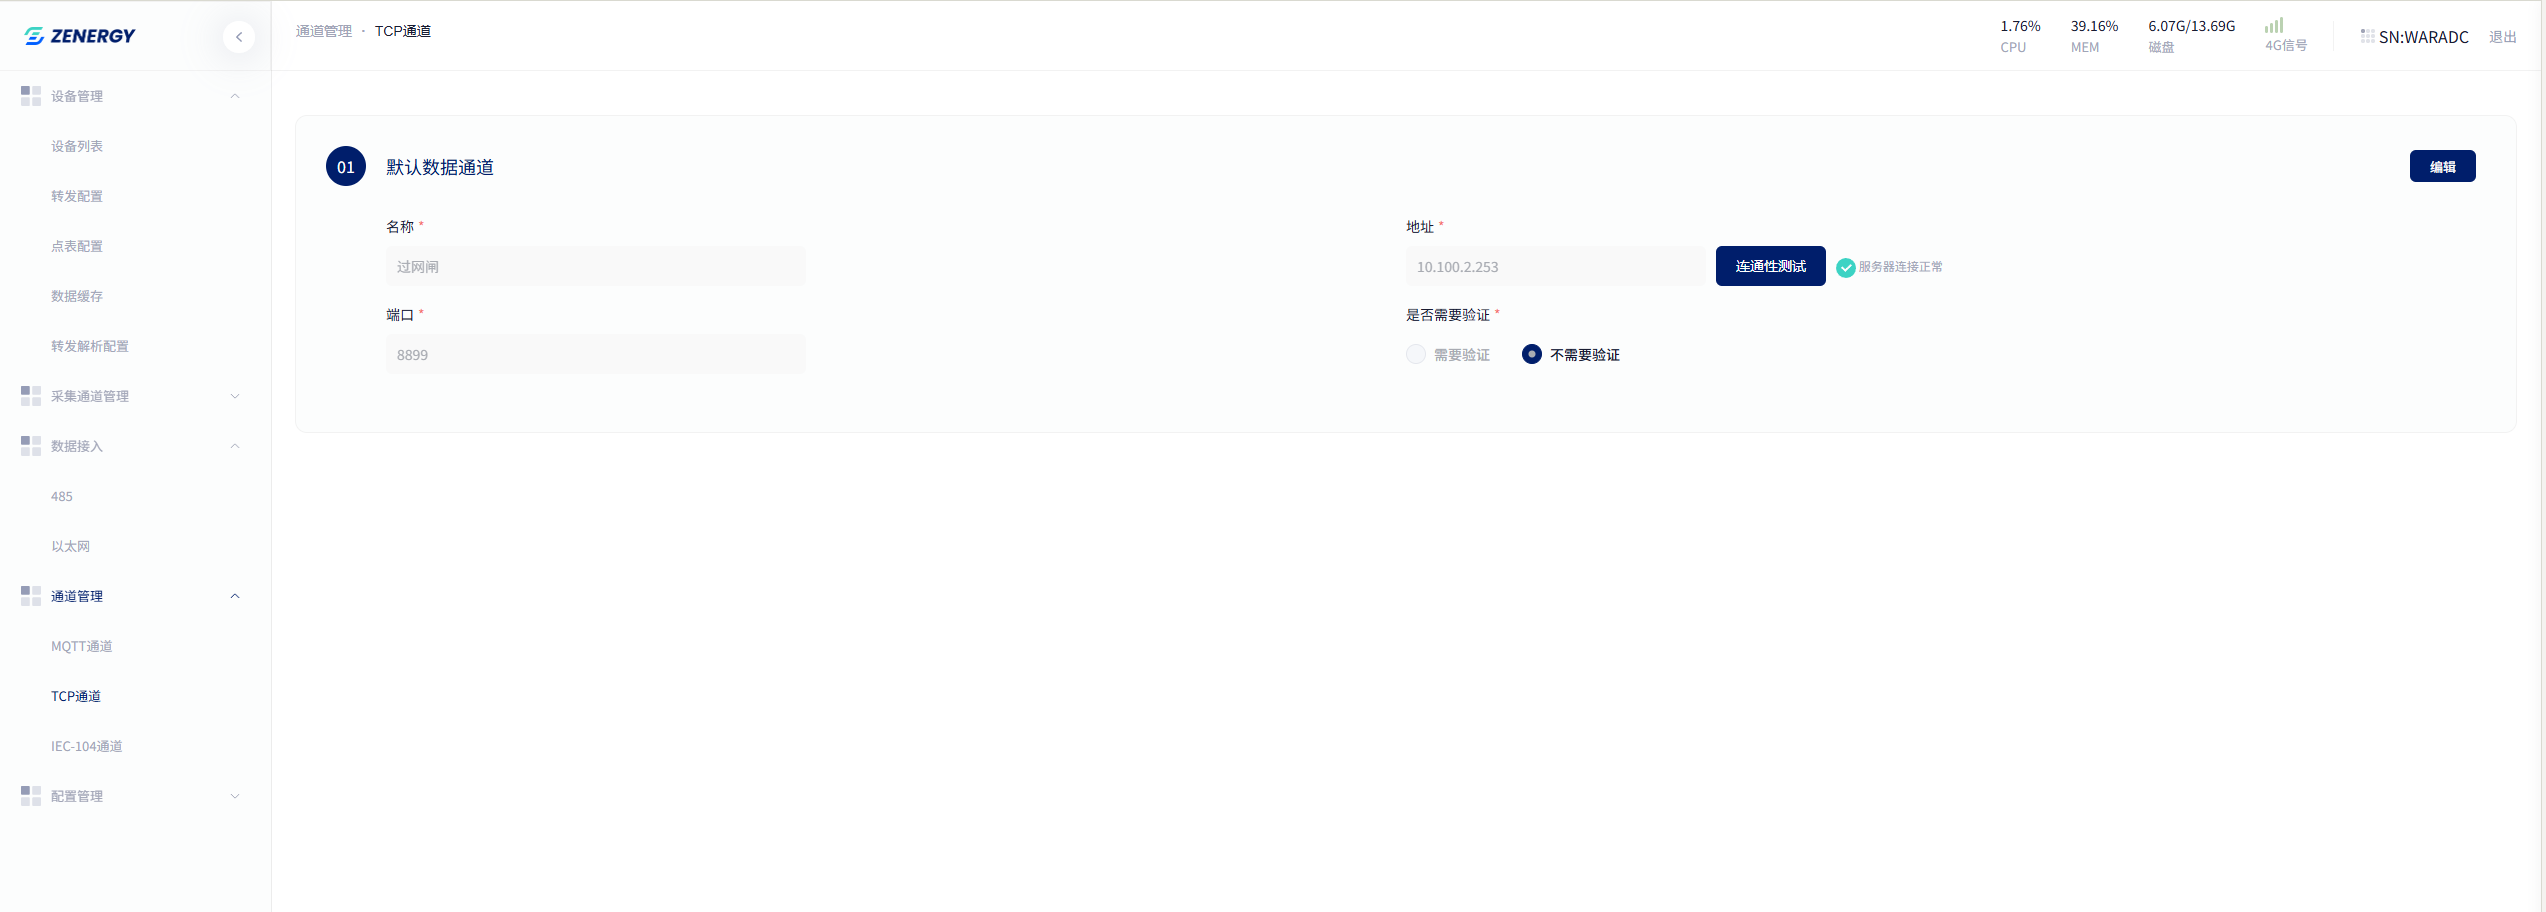
- 进入“通道管理 → TCP通道”,点击“编辑”。
- 填写名称、目标地址、目标端口、认证参数(如有)。
- 点击“连通性测试”,成功后保存并保持通道启用。
- 如有主备需求,建议配置备用 TCP 通道并明确命名。
- 预期结果:闸外采集器到第三方平台的发送通道在线。
- 原理说明:TCP 通道定义了二次转发的输出目标与鉴权参数。
关键字段说明
- 地址:第三方平台接收地址。
- 端口:第三方平台监听端口。
- 认证参数:需与第三方平台一致。
- 连通性测试:用于验证目标可达与认证正确。
步骤三:转发配置按数据形态绑定来源与 TCP 通道
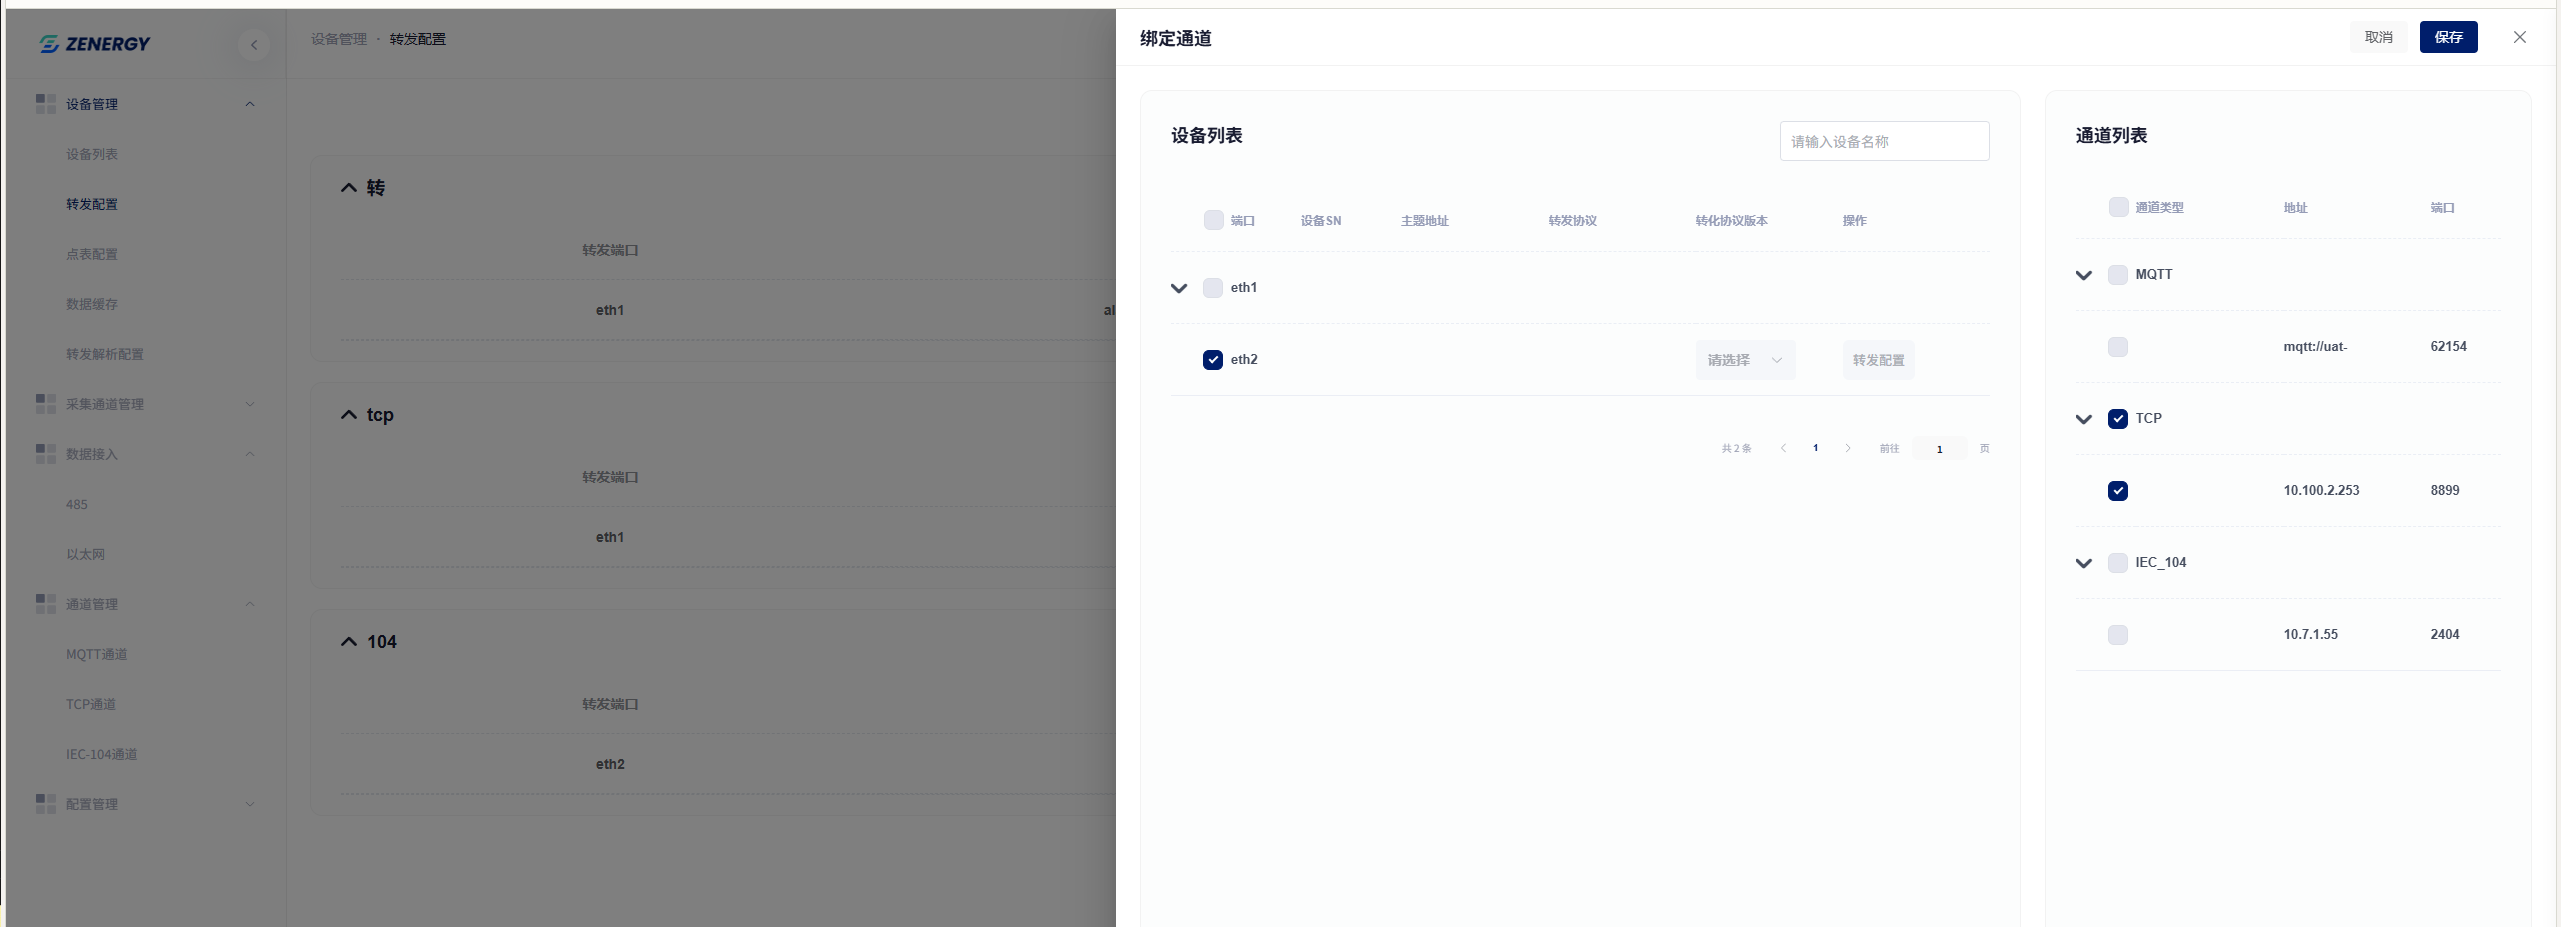
- 进入“设备管理 → 转发配置”,点击“绑定通道”。
- 在左侧按前置数据形态选择来源:
- 前置为解析后数据:选择对应设备。
- 前置为未解析透传数据:选择对应 LAN 口(如
eth1)。
- 在右侧勾选步骤二配置的目标 TCP 通道。
- 保存后确认绑定关系生效。
- 预期结果:形成“来源(设备或LAN口) -> TCP通道”的二次转发链路。
- 原理说明:解析数据以设备维度转发,未解析数据以端口维度转发;来源类型必须与前置链路一致。
关键字段说明
- 来源选择:
- 解析后数据选设备。
- 未解析数据选 LAN 口。
- 目标通道:应选择在线 TCP 通道。
- 绑定状态:保存后应显示生效。
步骤四:数据验证与问题排查
- 在“数据接入 → 以太网”确认闸外采集口在线且持续有输入。
- 在“通道管理 → TCP通道”确认目标通道在线并连通性测试通过。
- 在“转发配置”确认绑定关系与来源类型一致(示例:
设备 -> TCP通道或eth1 -> TCP通道)。 - 在第三方平台确认持续收到数据。
- 若异常,按链路分段排查:
- 闸内 -> 闸外:确认前置场景链路是否稳定。
- 闸外采集器 -> 第三方:检查 TCP 通道地址、端口、认证与网络策略。
- 转发层:检查是否绑定了正确采集口与目标通道。
关键检查项
- 前置场景(闸内转发)是否联调通过。
- 闸外采集口是否在线且有输入数据。
- TCP 通道是否在线并连通。
- 转发绑定是否正确且生效。
- 第三方平台是否正常监听与接收。
注意事项
风险(Danger)
生产环境修改通道、Topic 或对点映射前,请先完成联调验证并确认回滚方案。
- 本文是“闸外二次转发”文档,默认前置采集链路已打通。
- 若闸外无输入数据,应先回到前置场景排查,不要直接改第三方通道。
- 建议按来源链路拆分转发规则,避免多路数据混流。
常见问题
- 第三方无数据但 TCP 通道在线:先确认闸外采集口是否有输入流量。
- 绑定已保存但未转发:检查是否绑定了错误端口或错误通道。
- 连通性测试失败:检查目标地址端口、网络策略、认证参数。
- 数据间歇中断:检查前置链路稳定性与网络抖动。